個人情報保護委員会・IPAなど9機関が注意喚起
相次ぐ情報漏えい。御社のサイトは、点検済みですか。
「うちは大丈夫か確認して」と言われた方へ。外注先に任せたままのサイトやシステムも、ソースコードなしで外部から点検し、経営層にそのまま出せる報告書にまとめます。
「うちは小さいから大丈夫」が、通用しなくなっています。
個人情報の漏えいが、毎日のようにニュースになっています。個人情報保護委員会への報告は、今年4月から10月16日までで2,094件。10月は半月だけで830件にのぼります(速報値。委託元と委託先の重複を含みます)。以前は大きなサービスが狙われるのが中心でしたが、いまは弱点を機械的に探して回る手口が広がり、規模や知名度に関係なく、見つかった端から狙われます。
しかも、こうした問題の多くは画面上では気づけません。サイトは普段どおり動いているのに、裏側では情報が取り出せる状態になっている——それが、外注で作られたサイトによくある姿です。
病歴などの「要配慮個人情報」が漏えいした場合は、1件でも国への報告とご本人への通知が義務です。国も、自社だけでなく委託先・再委託先の管理状況まで継続的に確認するよう求めています。問題が起きる前に、一度第三者の目で確認しておくことをおすすめします。
1つでも当てはまれば、点検をおすすめします
- ✓会員登録・ログイン機能がある
- ✓運営者用の管理画面がある
- ✓氏名・連絡先・購入履歴などの個人情報を扱っている
- ✓外注・短納期で開発した
- ✓公開後、第三者のセキュリティチェックを受けたことがない
- ✓作った会社・担当者と、今は連絡が取りづらい
- ✓今の保守契約に、脆弱性への対応が含まれているか分からない
お渡しする報告書の見本です。
検証用に構築した架空の会員予約システムを、実際に点検した報告書です。何が起きているかを、実際の画面でお見せします。
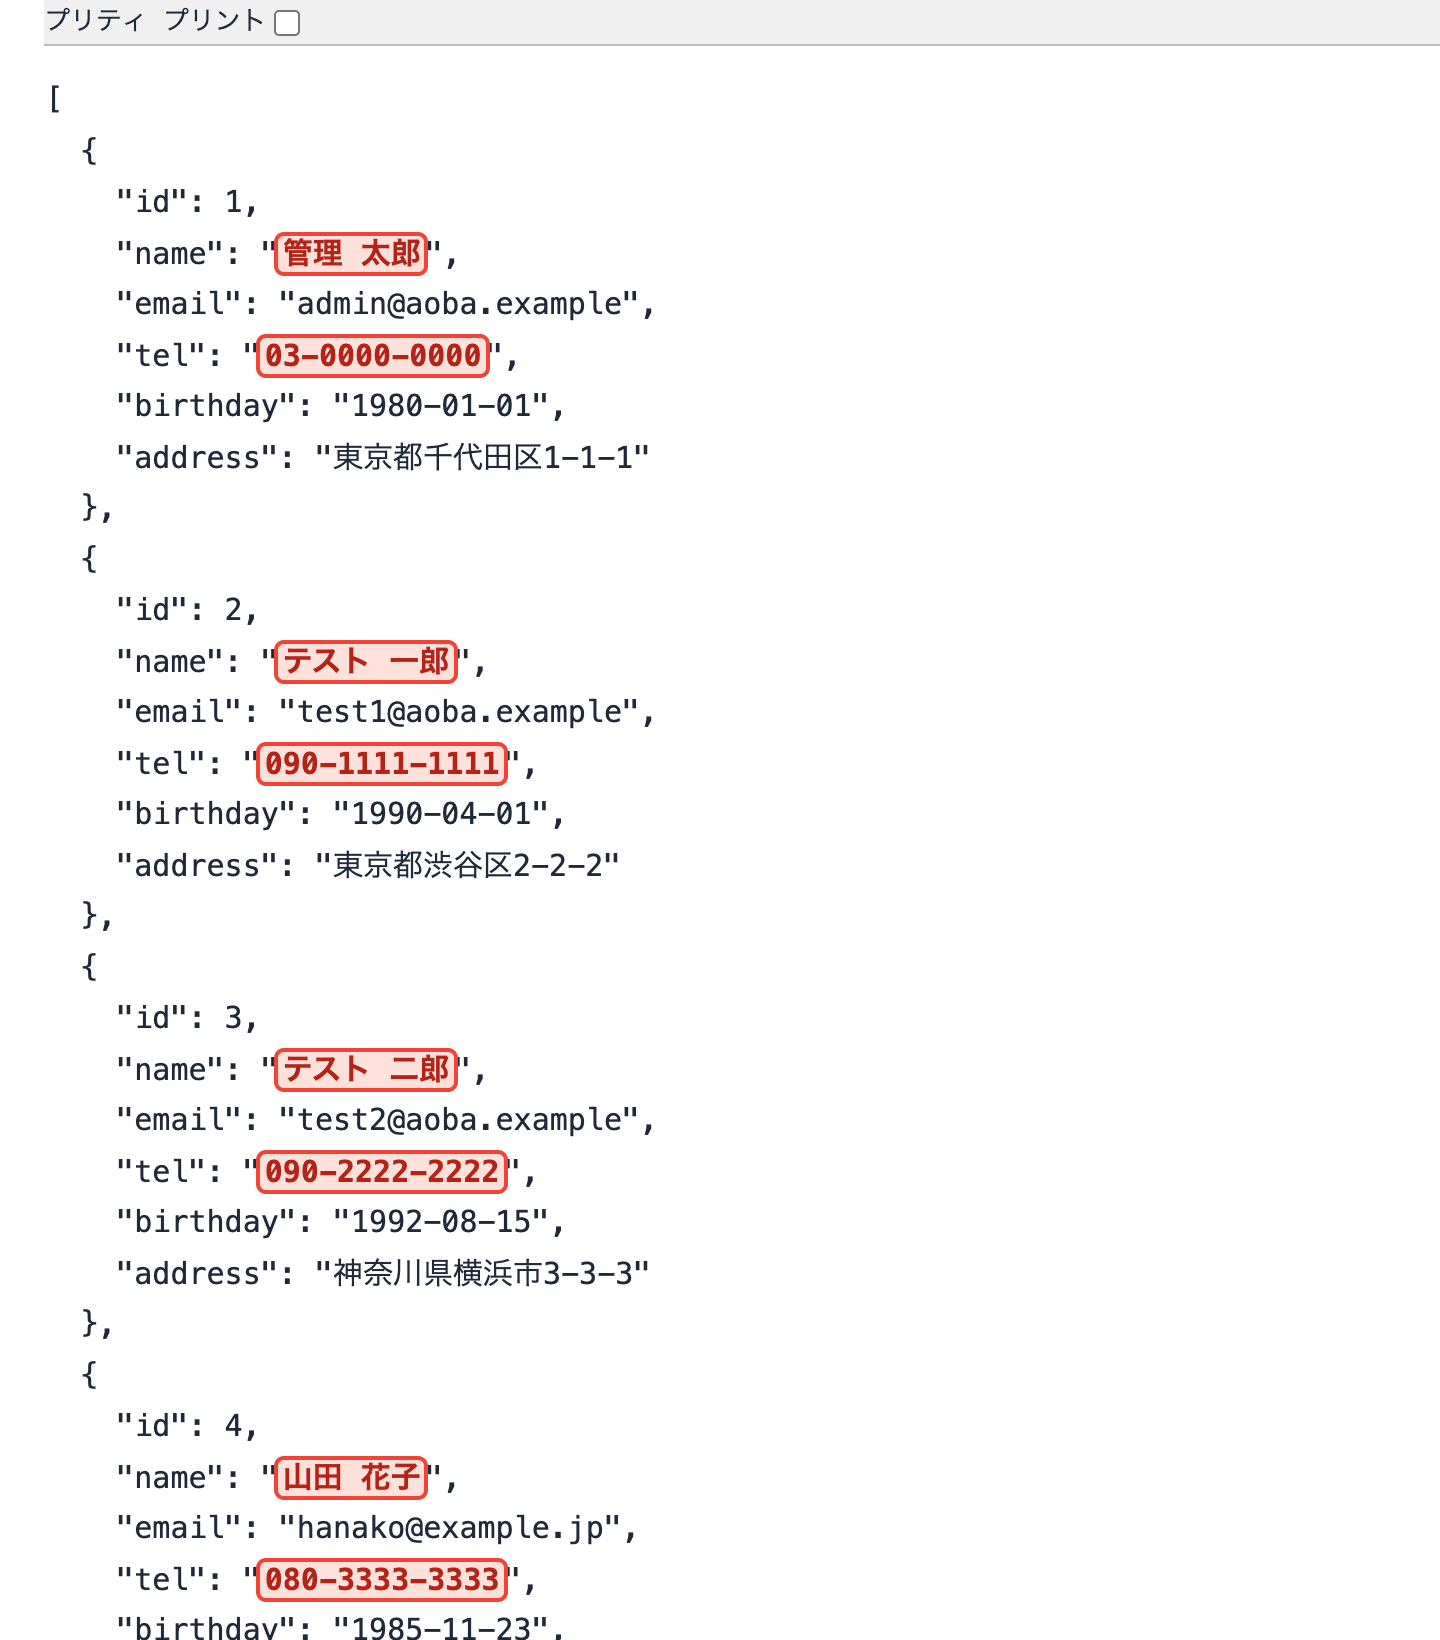
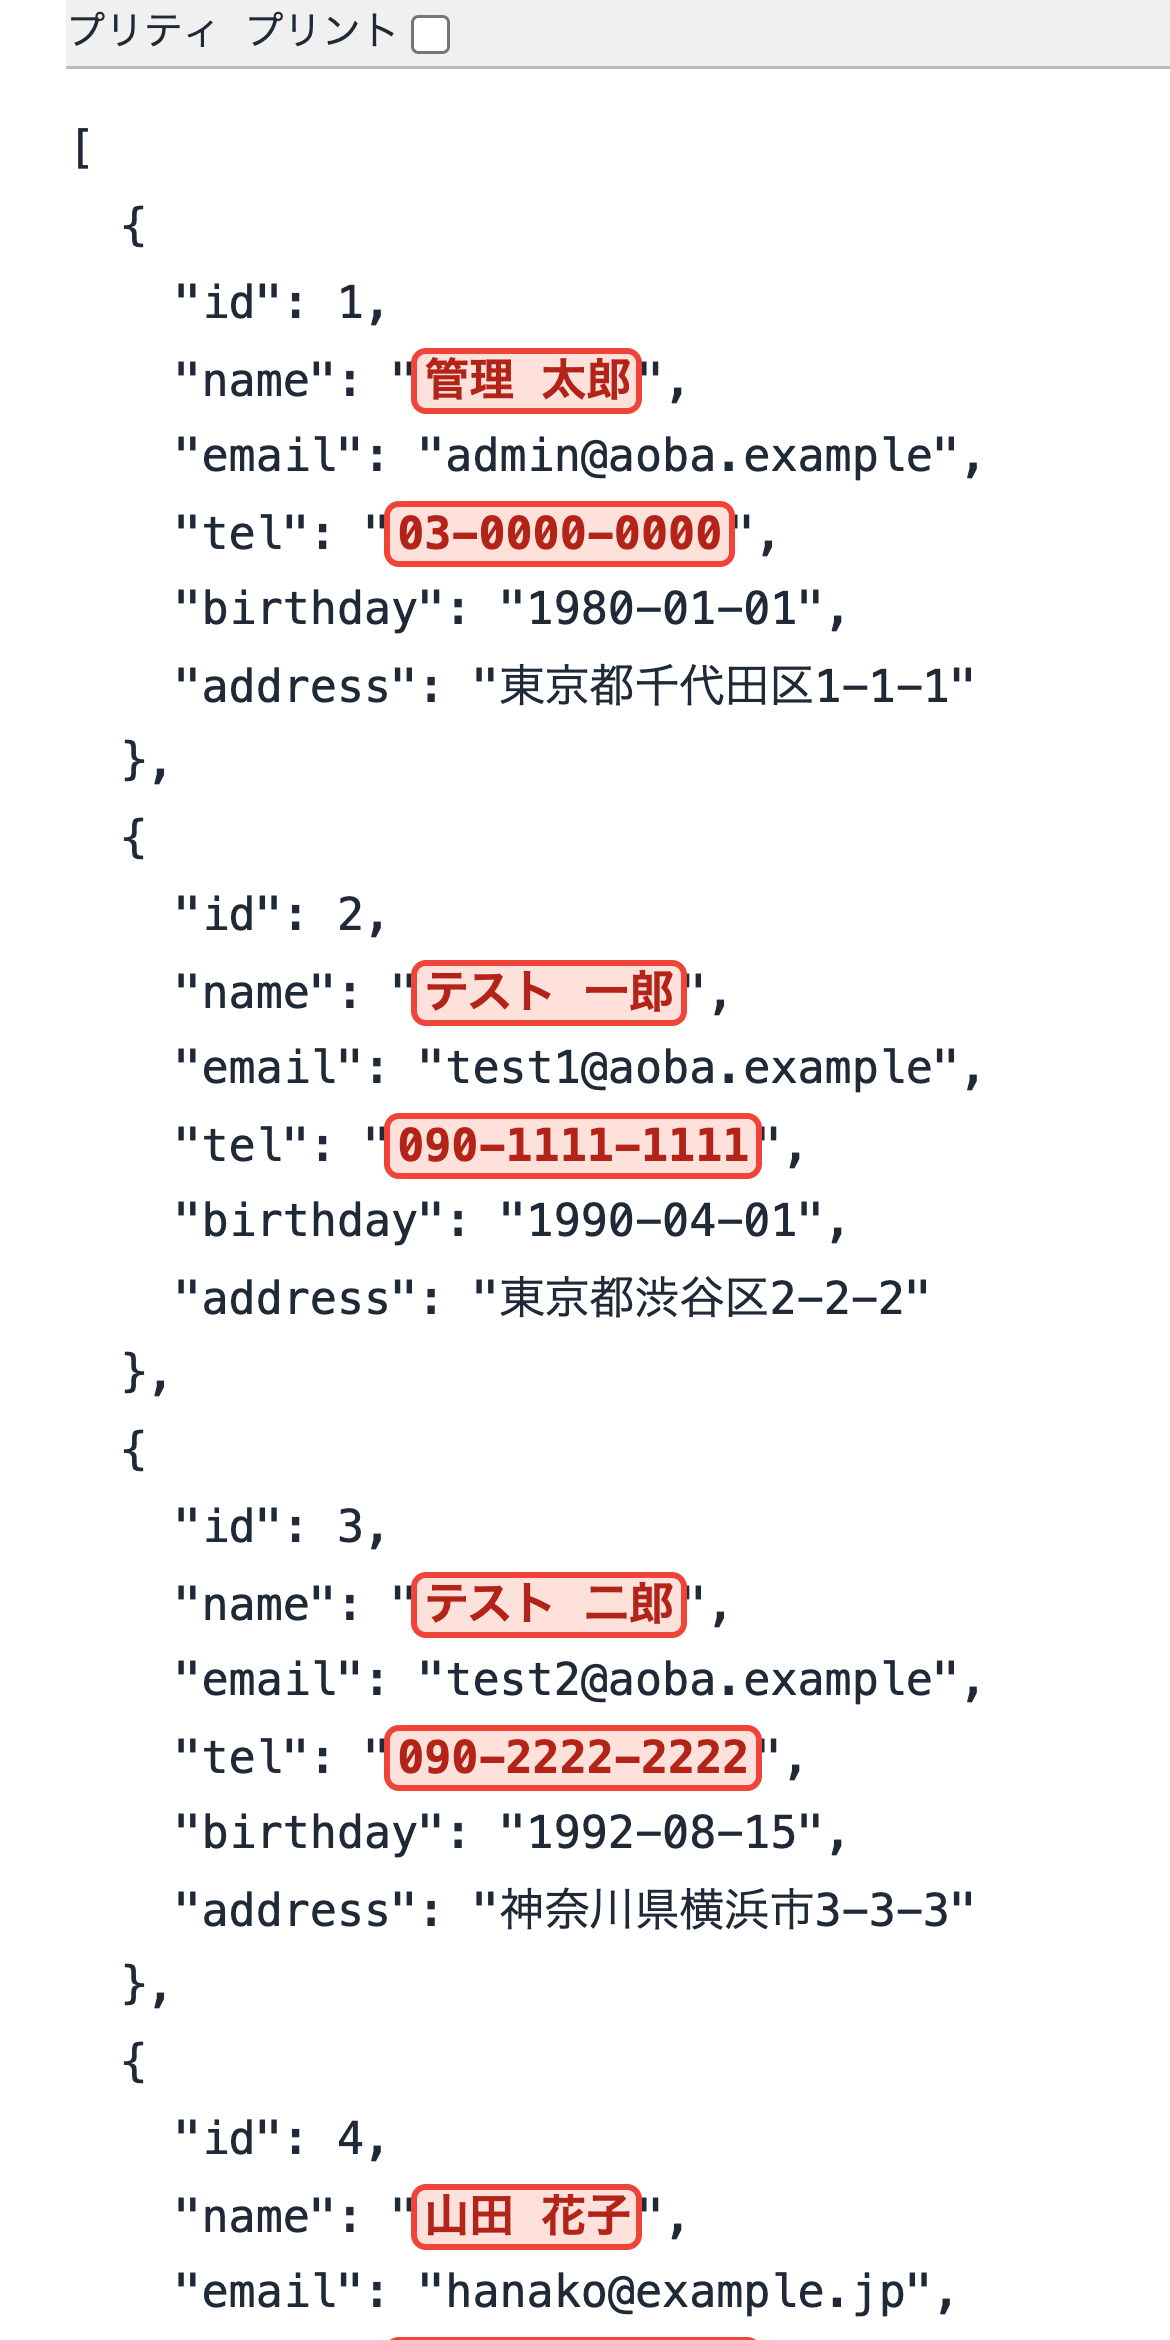
ログインしていない状態で、会員全員の氏名・電話番号・住所などが表示された例(赤枠は当社の注記)。
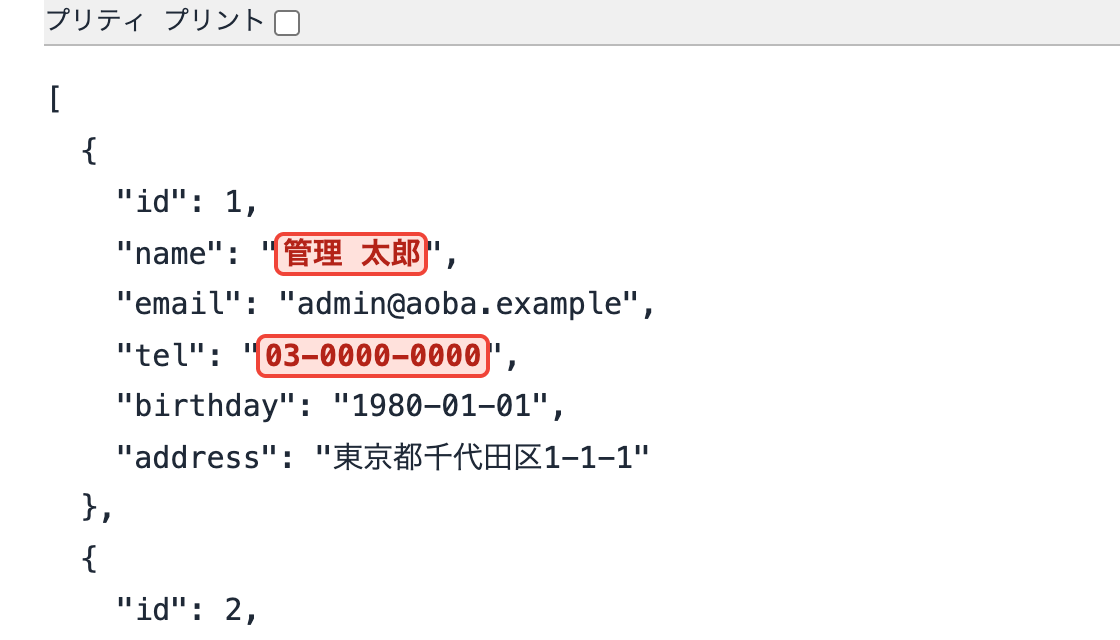
ログインなしで全会員の情報が表示される
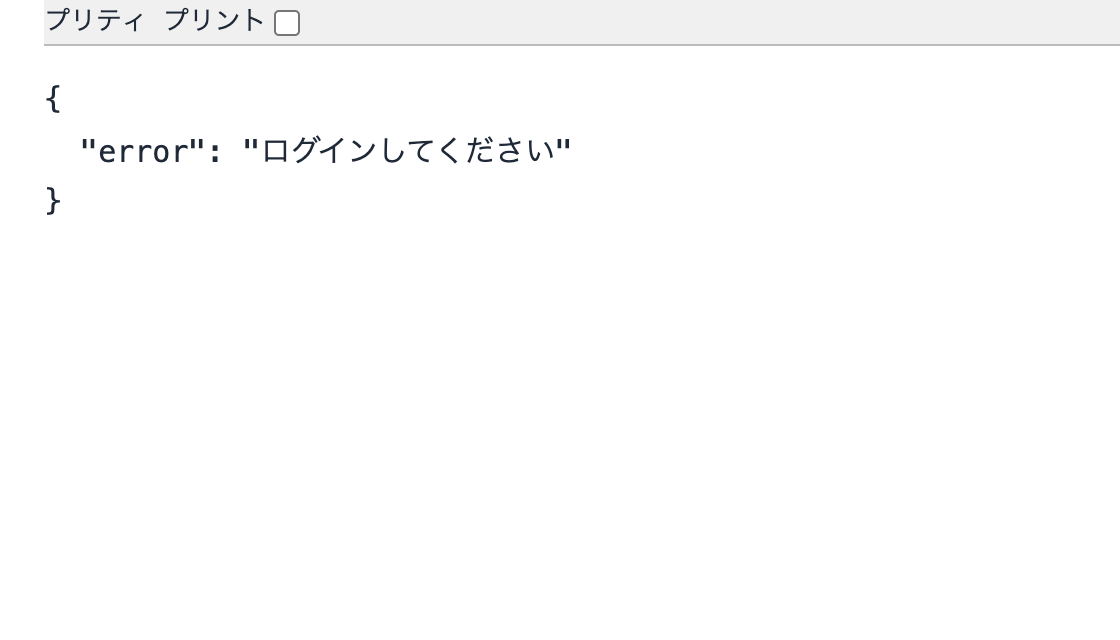
「ログインしてください」と表示され、情報は出ない
01 — 点検結果
健康診断のように、項目ごとに「要対応・要注意・良好」で判定。技術がわからなくても、どこが危ないかが一目で分かります。
02 — 実際の画面
何が見えてしまうのかを、実際の画面と「修正前・修正後」の比較でお見せします。
03 — 技術詳細
開発ご担当者さま向けに、確認した内容と具体的な修正方法をまとめます。どの開発会社にもそのまま渡せます。
点検の内容。
外部点検
利用者と同じ立場で、ブラウザと通信を通して確認します。ソースコードをお預かりする必要はありません。
- ✓ 見えてはいけない情報 ログインしていない人や、他の会員から、個人情報が見えてしまわないか
- ✓ 画面に出ていない裏側の窓口 画面からは操作しない機能(公開していないAPI)に、誰でもアクセスできてしまわないか
- ✓ 入力欄の作り 検索欄やフォームに想定外の文字を入れたとき、おかしな動きをしないか
- ✓ 秘密の鍵の置き場所 決済サービスなどの鍵が、誰でも見られる場所に置かれていないか
- ✓ ログインまわりの守り パスワードの試行回数の制限や、ログイン状態の保護は十分か
- ✓ サーバーの設定 ブラウザの防御機能を有効にする設定や、エラー表示は適切か
ソースコード点検
プログラムをお預かりして、外からは見えない部分まで確認します。
- + パスワードの保存方法 万一データベースが流出したとき、パスワードを元に戻されにくい方式か
- + 問題の根本原因 見つかった問題が、今後も繰り返し起きる作りになっていないか
- + 同じ問題の残り 外部点検で見つかった問題と同じ書き方が、他の箇所に残っていないか
外部点検の結果をご覧になってから、ご検討いただけます。
外部点検
無料
点検の対象や件数によっては、ご相談のうえ範囲を絞らせていただく場合があります。
ソースコード点検・修正のご依頼
個別にお見積もり
システムの規模をうかがったうえで、お見積もりをご提示します。
進め方。
ご相談
お問い合わせフォームから「セキュリティ点検希望」とご連絡ください。
点検範囲の合意
点検するシステム・期間・行う作業を書面で取り交わします。秘密保持契約も締結します。
点検用アカウントのご用意
点検用の会員アカウントを2つご用意いただきます。可能であれば検証環境で実施します。
点検
数営業日で実施します。サービスを止めるような負荷のかかる試験は行いません。
ご報告
報告書をお渡しし、オンラインで結果をご説明します。
安心してお任せいただくために。
点検は、ご了承いただいた範囲だけで、慎重に行います。見つかった問題は、修正までそのままお引き受けできます。もちろん、修正は普段お付き合いのある開発会社さまにご依頼いただいても構いません。
- ✓書面で合意した範囲の外は、一切点検しません
- ✓サービスを止めるような試験は行いません
- ✓実際の会員のデータは取得しません(点検用アカウントの間だけで確認します)
- ✓点検で取得した情報は、報告書の作成後に削除します
- ✓点検後に、しつこい営業をすることはありません